





Vulnerabilidades Críticas no PHP em 2026: Riscos e Como Proteger o Seu Website

ALERTA DE SEGURANÇA · OUTUBRO 2026
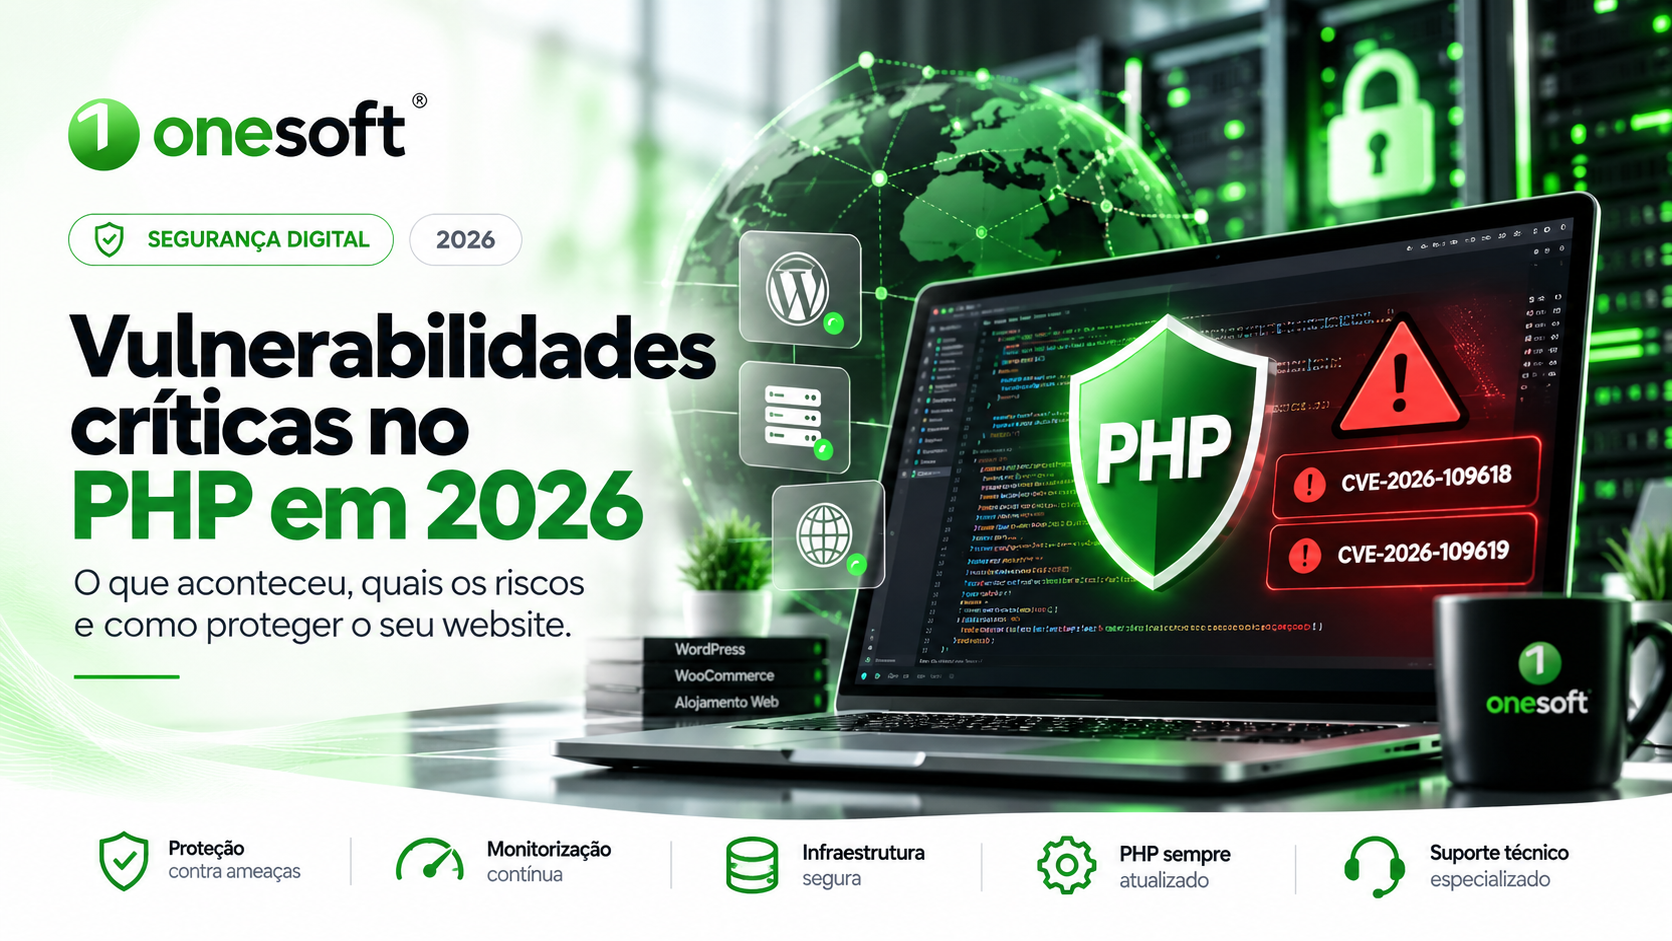
VULNERABILIDADES CRÍTICAS · PHP2SHELLDuas vulnerabilidades críticas descobertas no núcleo do PHP levaram à publicação de atualizações de emergência em 21 de outubro de 2026. O alerta é especialmente relevante para quem gere websites, lojas online e aplicações empresariais.
Identificadas como CVE-2026-109618 e CVE-2026-109619, as falhas são conhecidas em conjunto como PHP2Shell e podem permitir, em determinadas condições, a execução remota de código sem autenticação.
O risco não está limitado a um plugin ou a um sistema de gestão de conteúdos: encontra-se no próprio ambiente de execução PHP. Neste artigo explicamos o que aconteceu, quem poderá estar exposto e como reduzir o risco.
Informação atualizada em 22 de outubro de 2026. A exposição de cada servidor depende da versão, dos patches instalados e da sua configuração.
1. O que aconteceu com o PHP em outubro de 2026?
O PHP é uma linguagem de programação utilizada por inúmeras aplicações web. Executa operações no servidor, processa formulários, comunica com bases de dados e gera páginas dinâmicas. É também uma tecnologia essencial para grande parte dos websites WordPress e lojas WooCommerce.
Em outubro de 2026, investigadores de segurança e a equipa responsável pelo PHP coordenaram a divulgação de duas falhas graves no seu núcleo. Após a antecipação da divulgação pública, foram disponibilizadas correções de emergência no dia 21 de outubro.
Alerta antecipado
Administradores e fornecedores foram alertados para a necessidade de preparar atualizações urgentes.
Correções publicadas
Foram lançadas versões corrigidas dos ramos PHP 8.2, 8.3, 8.4 e 8.5.
Alertas de segurança
Equipas de resposta e fornecedores divulgaram recomendações para identificar instalações expostas.
Verificar e corrigir
Inventariar as instalações PHP, aplicar patches e investigar possíveis sinais de exploração.
Importante: a existência de uma vulnerabilidade não significa que um determinado website tenha sido atacado. Também não significa que todos os ambientes PHP apresentem exatamente o mesmo nível de exposição.
2. O que é o PHP2Shell e porque é considerado crítico?
PHP2Shell é o nome atribuído ao conjunto de duas vulnerabilidades que afetam mecanismos internos de gestão de memória e do estado dos pedidos processados pelo PHP. Ambas receberam a classificação 9,2 em 10 na escala CVSS v4.0, correspondente a gravidade crítica.
Corrupção de memória
Relacionada com o tratamento de situações de falta de memória durante o processamento e a limpeza de pedidos.
Estado interno desatualizado
Relacionada com referências internas que podem continuar a apontar para memória já libertada.
Em determinadas configurações, a exploração pode permitir que um atacante execute instruções no servidor sem iniciar sessão. Também foram descritos riscos de exposição de informação presente na memória dos processos.
Uma particularidade relevante é que, em alguns ambientes, o ataque pode ocorrer antes de o código da aplicação começar a executar. Assim, ter o WordPress, o tema e os plugins atualizados continua a ser necessário, mas não substitui a correção do próprio PHP.
O que significa execução remota de código? Significa que um atacante pode conseguir executar operações não autorizadas no sistema afetado. O impacto efetivo depende dos privilégios do processo e das restantes proteções existentes.
3. Quais são as versões PHP afetadas e corrigidas?
As atualizações de segurança publicadas em 21 de outubro corrigem as vulnerabilidades nos ramos ainda abrangidos pelas versões de emergência. Quem administra servidores deve identificar não só a versão apresentada no painel, mas também a origem dos pacotes instalados.
| Ramo PHP | Versão corrigida | Recomendação |
|---|---|---|
| PHP 8.5 | 8.5.12 | Atualizar ou confirmar patch equivalente |
| PHP 8.4 | 8.4.27 | Atualizar ou confirmar patch equivalente |
| PHP 8.3 | 8.3.36 | Atualizar ou confirmar patch equivalente |
| PHP 8.2 | 8.2.35 | Aplicar correção e planear evolução de versão |
| PHP 8.1 e anteriores | Sem nova versão oficial para estes ramos | Confirmar backport suportado ou migrar |
Em ambientes empresariais, fornecedores como distribuições Linux e plataformas de alojamento podem disponibilizar backports de segurança: aplicam a correção a uma versão anterior sem necessariamente alterar o número principal da versão apresentado ao utilizador.
Por isso, ver um número PHP inferior ao indicado na tabela não prova, por si só, que a instalação continua vulnerável. É necessário consultar os avisos de segurança do fornecedor e a versão exata do pacote instalado.
4. WordPress, WooCommerce e outros websites estão em risco?
Sim, aplicações que utilizam PHP podem estar expostas quando são executadas sobre um ambiente afetado e sem correções. Isto inclui potencialmente websites WordPress, lojas WooCommerce, portais empresariais, sistemas de reservas e aplicações personalizadas.
Contudo, é importante distinguir dois níveis de segurança: o da aplicação e o da infraestrutura. Atualizar o WordPress protege contra problemas corrigidos no próprio WordPress, mas não instala automaticamente os patches do motor PHP.
PHP e servidor
Correções do PHP, configuração dos serviços, isolamento de contas e gestão de permissões.
WordPress e plugins
Atualizações do CMS, temas, extensões, contas administrativas e funcionalidades personalizadas.
Firewall e monitorização
Camadas adicionais que ajudam a detetar ou bloquear comportamentos suspeitos, sem substituir patches.
Backups e recuperação
Cópias verificadas e procedimentos para recuperar serviços após falhas ou incidentes.
O risco concreto varia consoante o modo de execução PHP e a arquitetura utilizada. As recomendações de segurança abrangem ambientes como Apache com mod_php, PHP-FPM, php-cgi, LiteSpeed e outras integrações.
5. O que devem fazer os administradores de websites?
A prioridade deve ser confirmar se o ambiente PHP já recebeu as correções. Em alojamento partilhado, esta verificação é normalmente da responsabilidade do fornecedor; em VPS ou servidores dedicados não geridos, poderá caber ao administrador do sistema.
- Identificar a versão PHP e o fornecedor: consultar o painel de alojamento e, quando necessário, os pacotes instalados no servidor.
- Confirmar os patches: verificar o aviso de segurança oficial do fornecedor, incluindo eventuais backports.
- Atualizar o PHP quando necessário: planear e executar a atualização adequada, com testes de compatibilidade.
- Atualizar as aplicações: manter WordPress, WooCommerce, temas e plugins em versões suportadas.
- Rever registos e alertas: investigar erros anormais, processos inesperados, ficheiros desconhecidos e atividade suspeita.
- Validar cópias de segurança: confirmar que existem backups recuperáveis e separados do ambiente de produção.
- Solicitar apoio técnico: pedir ao fornecedor confirmação sobre o estado da correção, se não tiver acesso a essa informação.
Atenção: aplicar um patch impede a exploração futura da falha corrigida, mas não elimina automaticamente uma eventual intrusão anterior. Caso existam indicadores de comprometimento, é necessária uma investigação própria.
6. CloudLinux, cPanel e atualizações por backport
Em infraestruturas de alojamento que utilizam CloudLinux, cPanel ou sistemas de gestão de múltiplas versões PHP, a correção pode ser distribuída através de pacotes próprios do fornecedor. É essencial distinguir a versão visível ao cliente da versão efetivamente corrigida.
Um backport consiste em adaptar uma correção de segurança para um ramo anterior do software. Esta abordagem é comum em sistemas com suporte prolongado, nos quais a estabilidade e a compatibilidade das aplicações também são importantes.
Para verificar a proteção, a equipa técnica deve consultar os avisos e registos de atualização do fornecedor, confirmar os pacotes instalados e validar quais os processos PHP realmente utilizados pelos websites.
Ferramentas de proteção como firewalls de aplicações web e sistemas antimalware podem ajudar a reduzir o risco e a identificar atividade suspeita. Não devem, contudo, ser tratadas como substitutos de uma atualização de segurança.
7. Como reconhecer sinais de uma possível exploração?
Nem todas as tentativas de ataque deixam sinais fáceis de interpretar. Ainda assim, a análise dos registos de servidor e da integridade dos ficheiros pode revelar comportamentos que merecem investigação.
- Erros PHP de memória repetidos ou falhas inesperadas de processos.
- Padrões anormais de pedidos HTTP, especialmente pedidos POST invulgares.
- Novos ficheiros PHP ou alterações inesperadas em diretórios do website.
- Processos, tarefas agendadas ou contas administrativas desconhecidas.
- Comunicações de saída não habituais ou alertas de ferramentas de segurança.
Estes sinais não confirmam isoladamente uma intrusão. Devem ser analisados em conjunto, preservando os registos relevantes. Se houver suspeita fundamentada, recomenda-se restringir o acesso ao ambiente afetado e envolver profissionais de resposta a incidentes.
8. Segurança na OneSoft: acompanhamento e responsabilidade
Na OneSoft, consideramos a segurança uma componente essencial de qualquer presença digital profissional. A divulgação de vulnerabilidades no PHP reforça a importância de manter a infraestrutura e as aplicações acompanhadas ao longo do tempo.
Este artigo tem como objetivo informar clientes, empresas e administradores sobre os riscos identificados e as medidas recomendadas pelas entidades de segurança.
Nota de transparência: a situação específica das correções aplicadas à infraestrutura OneSoft deve ser confirmada através de verificação técnica. A publicação deste artigo não constitui, por si só, uma declaração de que todos os ambientes alojados já foram auditados ou corrigidos.
Para além das atualizações do servidor, a manutenção regular das aplicações é indispensável. O serviço OneSoft SiteCare destina-se a apoiar necessidades de manutenção e acompanhamento de websites, de acordo com as condições contratadas.
Tem dúvidas sobre a versão PHP do seu website?
Se utiliza alojamento OneSoft, contacte a nossa equipa através da área de cliente para esclarecer questões sobre a configuração do seu serviço.
Aceder à área de cliente →9. Perguntas frequentes sobre o PHP2Shell
O que é o PHP2Shell?
É a designação atribuída a duas vulnerabilidades críticas do núcleo PHP, identificadas como CVE-2026-109618 e CVE-2026-109619, que podem permitir execução remota de código em determinadas condições.
O meu website WordPress está automaticamente comprometido?
Não. A existência de uma falha num componente não significa que tenha ocorrido um ataque. É necessário verificar a exposição, o estado dos patches e eventuais indicadores de exploração.
Basta atualizar os plugins do WordPress?
Não. As vulnerabilidades em causa afetam o PHP. Atualizar plugins e temas é importante, mas a correção do ambiente PHP deve ser realizada ao nível da infraestrutura.
Uma versão PHP antiga significa que o servidor está vulnerável?
Não necessariamente. Alguns fornecedores aplicam correções de segurança por backport, mantendo o número de versão base. A confirmação deve ser feita através dos avisos e pacotes do fornecedor.
Uma firewall resolve definitivamente o problema?
Não. Pode ajudar a bloquear determinadas tentativas de exploração, mas a correção do PHP continua a ser a medida fundamental.
Devo alterar imediatamente a versão PHP no cPanel?
Primeiro confirme com o fornecedor se a versão atual recebeu o patch. Alterações de versão podem causar incompatibilidades e devem ser acompanhadas de backups e testes.
O que fazer se suspeitar de um ataque?
Contacte o responsável técnico, preserve os registos, evite apagar evidências e peça uma análise de segurança. A simples atualização do PHP não garante a remoção de uma intrusão já ocorrida.
10. Conclusão: atualizar o PHP é uma prioridade de segurança
O alerta PHP2Shell demonstra que a segurança de um website depende de várias camadas. Mesmo uma aplicação bem desenvolvida pode estar exposta se o ambiente que a executa apresentar vulnerabilidades críticas sem correção.
A resposta adequada combina identificação dos sistemas afetados, atualização dos componentes, monitorização e preparação para recuperação. Para empresas e proprietários de websites, o primeiro passo é confirmar com o fornecedor de alojamento o estado do PHP utilizado.
A OneSoft continuará a acompanhar a evolução das recomendações técnicas e a divulgar informação útil para uma presença digital mais segura.
ONESOFT · SEGURANÇA DIGITAL
Proteja a presença digital do seu negócio
Conheça as soluções de alojamento e acompanhamento técnico OneSoft, e esclareça as necessidades de segurança e manutenção do seu website.
Fontes e referências técnicas
As informações técnicas foram consultadas em 22 de outubro de 2026. Recomendações e avisos podem ser atualizados pelos respetivos autores.
Artigos Recentes


Categorias
 Registar domínio
 Transferir domínio
 Renovar domínio
 Tabela de preços
 Whois
 Whois Privado
 Gerador de Domínios IA

 GO SSD
 PACK AIO
 Revenda de Alojamento

 Servidores VPS
 Cloud vs Dedicados
 Datacenter


 Websites com IA
 Lojas Online
 Logótipos & Branding
 Migração de Websites

 OneSMS
 Email Marketing
 Adapta CRM

 Blog